Mapujeme využití evropské peněženky digitální identity (EUDIW) na konkrétních modelových případech — kompletní vertikála od provozního scénáře přes role a průkazy až po protokoly, certifikáty a trust.
Klíčové termíny z nařízení eIDAS 2.0 a prováděcích předpisů — od účinnosti technických specifikací po povinnost nabídnout peněženku a akceptovat ji u spoléhajících stran.
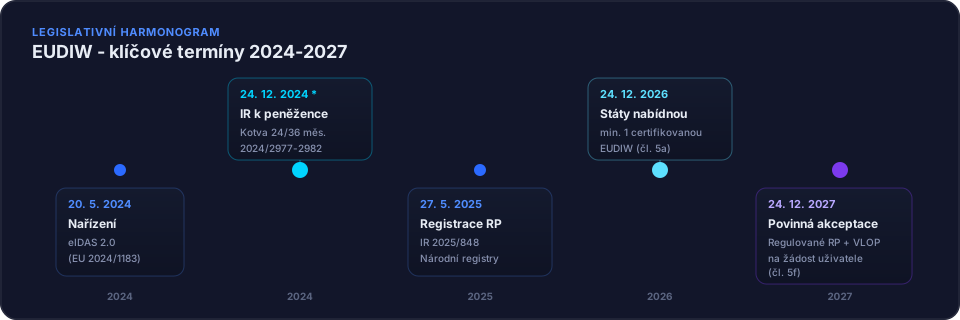
Právní kotva běží od 24. 12. 2024 (účinnost IR k peněžence). Odtud se počítá 24 měsíců pro státy a 36 měsíců pro soukromé spoléhající strany ve regulovaných odvětvích.
Celý přehled termínůKaždý modelový případ pokrývá všechny vrstvy: co se děje v provozu, kdo vystupuje v jaké roli, jaké průkazy a atributy se používají a jak to sedí na evropské specifikace.
Konkrétní situace: členství, přístup, soutěž, správa průkazů.
Držitel, vydavatel, ověřovatel — user journey a provozní pravidla.
Atestace, selektivní sdílení, status, revokace a intended use.
OID4VCI / OID4VP, WRPAC / WRPRC, proximity, trust listy a ARF.
Každý případ je samostatná vertikála — od provozního procesu po technickou implementaci v evropském rámci.
Nejnovější články o evropské digitální identitě, specifikacích a legislativě — včetně týdenních přehledů vývoje ARF.
Bez změny ARF/TS baseline; iOS zpřísňuje reader authentication a SD-JWT validaci, issuer reference implementation přidává registrační certifikáty a OpenID4VCI opravuje audience client-attestation PoP.
Číst článek →Bez nové normativní revize ARF/TS; opravy trust kontextu WRPRC, revokace certifikátů, OpenID4VP transaction_data a další fail-closed hardening referenčních knihoven.
Číst článek →Jak EUDI Wallet vytváří a autorizuje kvalifikovaný elektronický podpis: legislativa, lokální a vzdálený QSCD, ETSI TS 119 432, CSC API, OpenID4VP transaction_data a aktuální referenční implementace.
Číst článek →